
Stille MDM-Bereitstellung wird zum Torwächter für Mac-Flotten-Backups
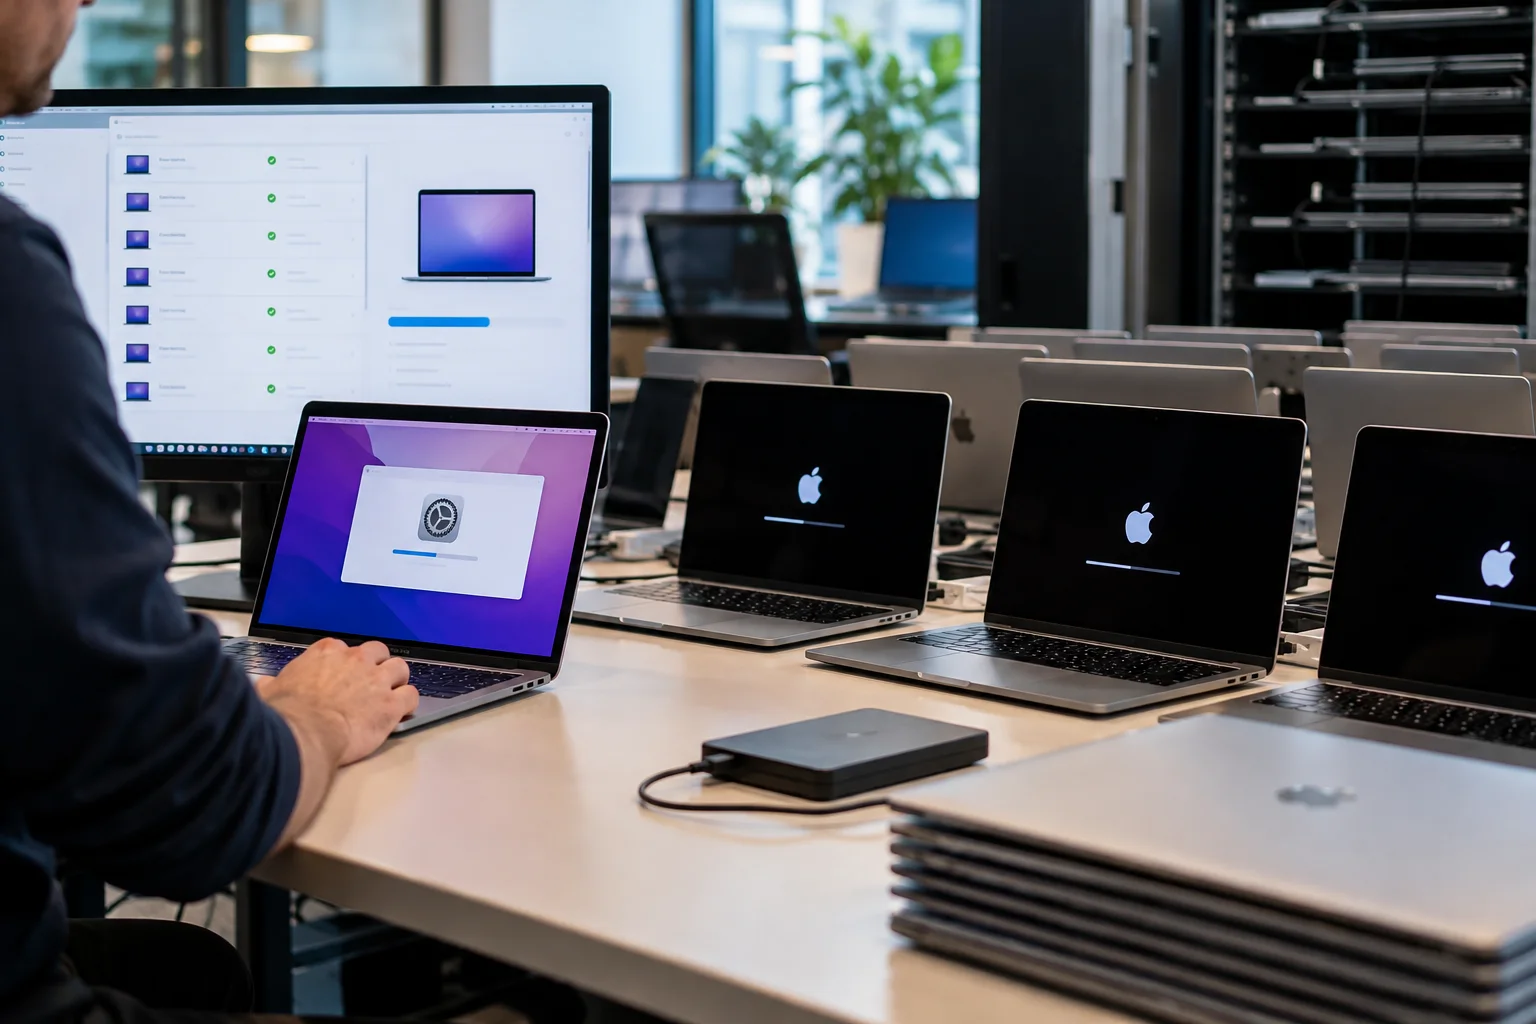
Backblazes Senior Product Marketing Manager Kari Wilson schreibt am 17. September 2026, dass IT-Teams, die Mac-Flotten mit mehr als 50 Geräten verwalten, die stille Installation nicht mehr als Präferenz, sondern als harten Filter betrachten: Ein Backup-Tool wird entweder sauber über ihr Mobile Device Management (MDM) bereitgestellt oder es schafft es nicht auf die Shortlist. MDM ist die Software, mit der eine IT-Abteilung Firmen-Laptops und -Telefone aus der Ferne registriert, konfiguriert und steuert. Für Teams aus zwei oder drei Personen, die Hunderte von Maschinen verwalten, ist dies laut Wilson die einzig logische Position.
Die Ursache liegt laut dem Artikel darin, dass die meisten Backup-Programme ursprünglich für Windows entwickelt und später auf den Mac portiert wurden – eine Geschichte, die sich in verwalteten Flotten bemerkbar macht, auch wenn sie für Verbraucher unsichtbar ist. Mac-IT-Teams, die Jamf Pro, Kandji oder Addigy einsetzen, haben ihr Betriebsmodell auf skriptbasierte Automatisierung aufgebaut; sie melden sich nicht bei einzelnen Maschinen an. Der Laptop eines neuen Mitarbeiters wird registriert, konfiguriert und ist produktionsbereit, bevor die Person sich setzt, und Software erscheint per Richtlinie statt per Support-Ticket. Ein Backup-Tool, das für einen Installer konzipiert ist, den jemand durchklickt, kämpft gegen dieses Modell: Berechtigungsdialoge erscheinen auf den Benutzerbildschirmen, die Registrierung schlägt unter dem automatisch erstellten Benutzerkonto fehl, oder der Agent installiert sich, beginnt aber nie mit der Sicherung. Jedes davon ist mindestens ein Support-Ticket und im schlimmsten Fall eine ungeschützte Maschine. Wilson weist außerdem darauf hin, dass der Mac-Backup-Markt ausgedünnt ist: Mehrere Anbieter wurden abgewickelt, übernommen oder haben ihren Fokus so verlagert, dass Mac-Unterstützung nur noch ein Häkchen statt einer Priorität ist.
Der Begriff stille Installation taucht in den Marketingmaterialien fast jedes Backup-Anbieters auf, aber seine Bedeutung variiert. Wilson definiert, was Mac-Admins wirklich brauchen: Der Agent installiert sich, konfiguriert sich selbst, behandelt alle erforderlichen Systemberechtigungen über MDM-Profile, registriert sich unter dem korrekten bereitgestellten Benutzer und beginnt mit der Sicherung, ohne einen einzigen Hinweis auf dem Bildschirm des Endbenutzers und ohne jegliche Nachinstallationsaktion der IT. Bereitgestellter Benutzer bedeutet das Benutzerkonto, das während der Registrierung automatisch erstellt wurde. Die Lücke zwischen dieser Definition und der Realität ist der Punkt, an dem die Flottenabdeckung zusammenbricht. Genehmigungen für den vollständigen Festplattenzugriff – macOS-Berechtigungen, die einem Programm erlauben, alle Dateien auf der Festplatte zu lesen – können als benutzerseitige Dialoge erscheinen. Kernel-Erweiterungs-Aufforderungen – Genehmigungsanfragen für eine Low-Level-macOS-Komponente – und Benachrichtigungen zu Hintergrundelementen können Mitarbeiter verwirren und Helpdesk-Anrufe verursachen. Jedes für sich scheint geringfügig, aber über eine 300-Maschinen-Flotte während einer arbeitsreichen Onboarding-Woche summieren sie sich zu einer Abdeckungslücke, die erst entdeckt wird, wenn jemand eine Wiederherstellung benötigt. Wenn die stille Bereitstellung korrekt funktioniert, merken die Mitarbeiter nie, dass sie da ist, niemand reicht ein Ticket ein, und niemand fragt nach einem neuen Symbol.
Backblaze Computer Backup, so der Artikel weiter, lässt sich still über Jamf Pro, Kandji, Addigy und andere MDM-Plattformen mithilfe von Command Line Interface (CLI)-Skripten bereitstellen – textbasierten Befehlen, die auf einem Computer ausgeführt werden. Vorgefertigte Bereitstellungsskripte sind auf GitHub verfügbar, und der vollständige Festplattenzugriff sowie andere Systemberechtigungen werden über MDM-Profile konfiguriert, die zusammen mit dem Agenten verteilt werden – ohne Interaktion des Endbenutzers und ohne Nachinstallationsschritte für die IT. In den meisten Jamf-Umgebungen muss das vorgefertigte Skript nur um wenige Variablen ergänzt werden, bevor es einsatzbereit ist. Der Beitrag wirft auch einen Preis-Aspekt auf: Backup-Tools, die eine manuelle oder benutzerunterstützte Registrierung erfordern, neigen dazu, Maschinen ungeschützt zu lassen, aber in einem Pro-Sitz-Modell kosten diese ungeschützten Maschinen trotzdem Geld. Mit pauschaler Preisgestaltung pro Gerät und ohne speicherbasierte Zusatzkosten gibt es keinen finanziellen Anreiz, zu wenig zu registrieren, aber der einzige Weg, eine vollständige Registrierung sicherzustellen, ist eine Bereitstellung, die nicht von menschlichem Handeln abhängt.
Die Kosten von Abdeckungslücken werden in Ausfallszenarien konkret. Wilson nennt Beispiele: Ein Firmware-Fehler legt fünf Maschinen lahm, ein Designer verschüttet zwei Tage vor einer Präsentation Kaffee auf einem Laptop, oder Ransomware beginnt, Dateien auf Geräten zu verschlüsseln, die nie vollständig registriert wurden, weil jemand beim Onboarding einen Schritt übersprungen hat. In jedem Fall hängt das Wiederherstellungsergebnis davon ab, ob diese spezifische Maschine tatsächlich gesichert wurde. Professionelle Datenrettung für ein einzelnes Gerät kann bei physischen Schäden 1.500 bis 5.000 US-Dollar kosten – ohne Ausfallzeiten –, und zwei oder drei Vorfälle pro Jahr übersteigen oft die Kosten für die Sicherung der gesamten Flotte. Das Backup-Abonnement hätte nur einen Bruchteil davon gekostet, aber nur, wenn die Maschinen registriert gewesen wären. Zero-Touch kontrolliert diese Variable. Der Artikel verweist auch auf das Offboarding: Organisationen mit Compliance-Risiken müssen Endpunktdaten aufbewahren, wenn Mitarbeiter gehen, nicht nur wenn Hardware ausfällt. Ein Bereitstellungsmodell, das Benutzeraktionen zur Vervollständigung der Registrierung erfordert, ist auch ein Modell, bei dem ausscheidende Mitarbeiter Lücken in der Backup-Historie haben können – genau dann, wenn sie am dringendsten benötigt wird. Legal Hold, der Prozess des Einfrierens und Aufbewahrens der Daten eines ehemaligen Mitarbeiters für mögliche rechtliche Angelegenheiten, ist nur relevant, wenn die Maschine überhaupt gesichert wurde.
Verteilte Teams nehmen jede Möglichkeit, eine schlechte Bereitstellung durch physische Anwesenheit zu kaschieren. Eine Organisation mit nur einem Standort kann während der Onboarding-Woche durch die Etage gehen und Maschinen entdecken, die sich nicht registriert haben; ein Unternehmen mit einem neuen Mitarbeiter in Buenos Aires kann das nicht. Dasselbe Problem gilt für Remote-Mitarbeiter in verschiedenen Zeitzonen, Auftragnehmer an Kundenstandorten oder ein neu übernommenes Büro, das über eine separate MDM-Instanz läuft. Das Tool muss überall identisch funktionieren, ohne unterschiedliche Verfahren pro Standort. Backblaze Computer Backup, schreibt Wilson, verwendet ein Ein-Konto-Multi-Gruppen-Modell, das es verteilten Organisationen ermöglicht, Geräte über Regionen hinweg unter einem Konto zu verwalten, wobei getrennte Gruppen verschiedene Büros, Compliance-Zonen oder MDM-Umgebungen widerspiegeln. Anforderungen an die Datenresidenz, die für Organisationen mit EU-Präsenz zunehmend üblich sind, können durch regionsspezifische Konten erfüllt werden, während eine einheitliche Admin-Sichtbarkeit erhalten bleibt. Das Bereitstellungsskript und die Admin-Erfahrung ändern sich nicht je nach Geografie oder danach, welche MDM-Plattform das Gerät registriert hat. Der Artikel nennt Torcon, ein Bauunternehmen, als Beispiel: Mit unzuverlässigem WLAN auf Baustellen, von Bulldozern beschädigten Laptops und 20 bis 40 aktiven Baustellen hat das Backup mehr als 100 erfolgreiche Wiederherstellungen unterstützt.
Wilson argumentiert, dass die meisten Backup-Bewertungen mit Funktionen oder Preisen beginnen, aber für Mac-Flotten ist das rückwärts gedacht. Die erste Frage sollte lauten: Zeigen Sie mir die Bereitstellungsdokumentation. Fragen Sie, ob die Installation wirklich still ist oder benutzerseitige Schritte erfordert. Fragen Sie, was passiert, wenn das Skript auf einer bereits registrierten Maschine ausgeführt wird. Fragen Sie, ob derselbe Ansatz über verschiedene MDM-Plattformen hinweg funktioniert. Bitten Sie um eine Referenz von einem Kunden mit vergleichbarer Flottengröße. Wenn ein Anbieter sein Produkt für das Mac-Flottenmanagement entwickelt hat, kommen diese Antworten schnell und selbstbewusst. Wenn er für Windows entwickelt und angepasst hat, neigen die Antworten zu Workarounds, bekannten Problemen oder dem Vorschlag, ein Support-Ticket zu eröffnen. Die Zero-Touch-Mac-Backup-Bereitstellung ist kein Unterscheidungsmerkmal mehr; sie ist die Eintrittsgebühr. Jedes Tool, das diese Hürde nicht nimmt, verlangt von einem IT-Team, ein Backup-System zusätzlich zur Flottenverwaltung zu betreiben.
Backblaze Computer Backup mit Enterprise Control unterstützt die stille Bereitstellung über Jamf Pro, Kandji, Addigy, Microsoft Intune und andere MDM-Plattformen über dieselben CLI-Skripte. Die Lektion gilt über jeden einzelnen Anbieter hinaus: Wenn die Backup-Registrierung davon abhängt, dass eine Person etwas tut, wird die Abdeckung Lücken haben. Für Organisationen, die auch Server oder Datenbanken betreiben, gehört dieselbe Zero-Touch-Disziplin auf die Infrastrukturseite. Ein verwalteter Cloud- und Dateninfrastrukturanbieter wie AEU Data kann serverseitige Backups, verschlüsselte Speicherung und Überwachung automatisieren, sodass kritische Daten ohne manuelle Schritte geschützt sind – entsprechend dem Standard, den Mac-Admins jetzt verlangen.